
Google on julkistanut uhkientorjuntaryhmänsä tietoja viime kuukausien kampanjasta, jota Pohjois-Korean vihamieliset hakkerit ovat käyneet.
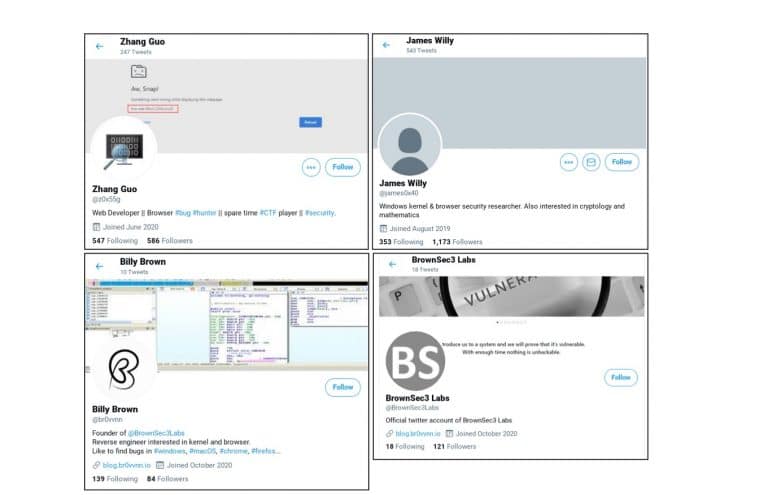
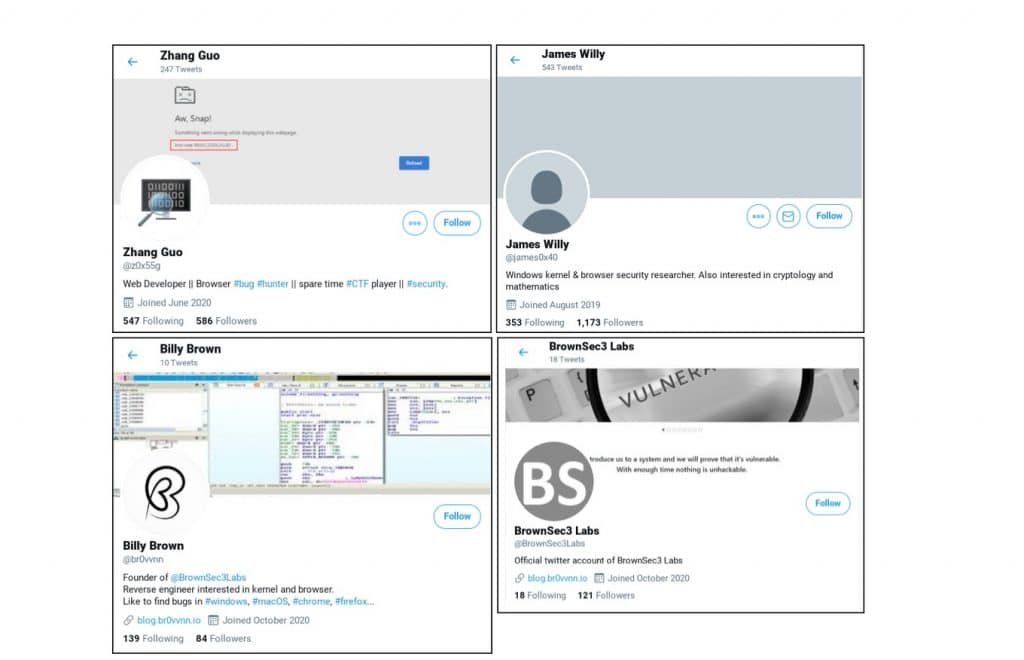
Pohjoiskorealaiset julkistivat ”tutkimusblogin” ja tekaisivat useita twitter- ja LinkedIn-profiileja kommunikoidakseen todellisten netin turvatutkijoiden kanssa, joilta pyysivät ”apua”. Feikkitilit postasivat linkkejä ja videoita osoittaakseen anonyymien pohjoiskorealaisten asiantuntevuutta ja aitoutta.
Feikkitilien pitäjät pyysivät suhteiden syntymisen jälkeen oikeita tutkijoita mukaan selvitystöihin. Heille annettiin Visual Studion projektitiedosto. Siinä oli haittakoodia ja se asensi tutkijan koneen Windows 10:een vakoiluohjelman.
Googlen torjuntaryhmä on pyytänyt kaikkia uhreiksi joutuneita kertomaan kokemuksensa. Hyökkääjien uskotaan kartoittavan haavoittuvuuksia, joita he pääsisivät käyttämään.
Eräitä pohjoiskorealaisten twitter-ja LinkedIn-tilejä ovat olleet:
* https://twitter.com/br0vvnn
* https://twitter.com/BrownSec3Labs
* https://twitter.com/dev0exp
* https://twitter.com/djokovic808
* https://twitter.com/henya290
* https://www.linkedin.com/in/billy-brown-a6678b1b8/
* https://www.linkedin.com/in/guo-zhang-b152721bb/
* https://www.linkedin.com/in/hyungwoo-lee-6985501b9/
Google on julkaissut myös muun muassa itse ”tutkimusbloginkin” osoitteen. Sivusto sisältää haittaohjelmia.